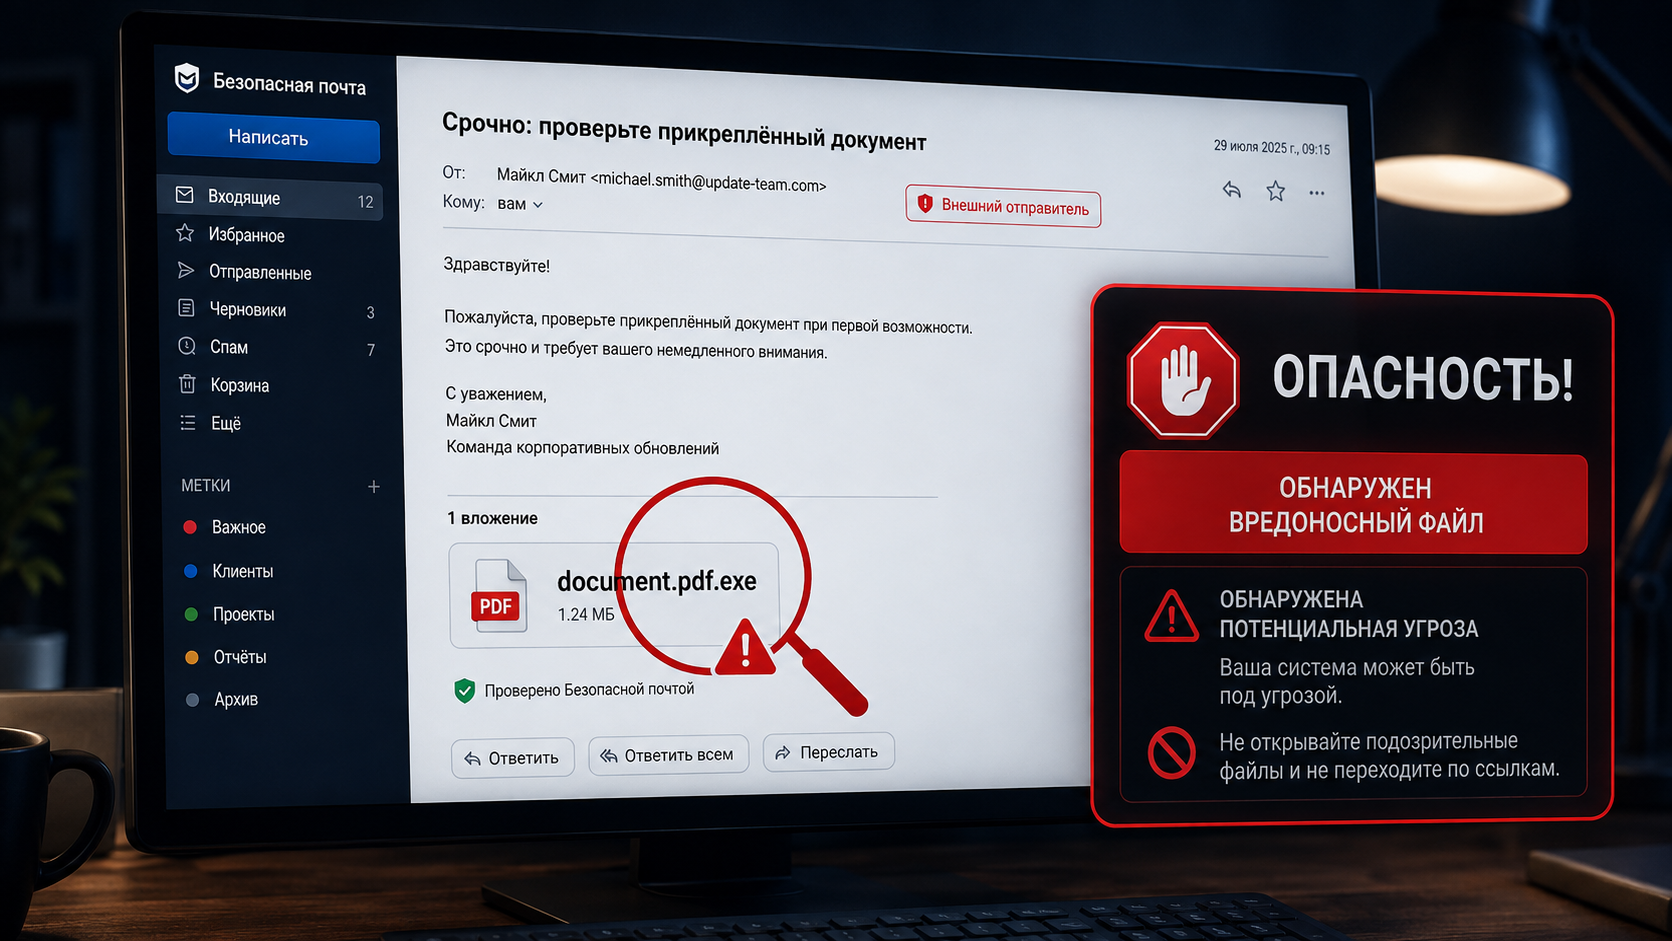
Открыть нельзя игнорировать: какие вложения в письмах опасны
Эксперты «Лаборатории Касперского» проанализировали вредоносные рассылки с начала 2026 года и выяснили, какие расширения файлов злоумышленники используют чаще всего. Главная цель мошенников — заставить вас запустить программу, замаскированную под безобидный документ или картинку.
Топ самых опасных расширений: .exe, .js, .html, .dll, .bat, .vbs, .xls, .pdf, .scr, .lnk.
Вот что скрывается за каждым типом:
Главная уловка — двойное расширение, например, счет.docx.exe. В Windows по умолчанию скрыто последнее расширение, и вы видите только счет.docx. Открывая такой файл, вы запускаете вирус.
Как защитить себя:
Эксперты «Лаборатории Касперского» проанализировали вредоносные рассылки с начала 2026 года и выяснили, какие расширения файлов злоумышленники используют чаще всего. Главная цель мошенников — заставить вас запустить программу, замаскированную под безобидный документ или картинку.
Топ самых опасных расширений: .exe, .js, .html, .dll, .bat, .vbs, .xls, .pdf, .scr, .lnk.
Вот что скрывается за каждым типом:
- Исполняемые файлы (.exe, .dll, .scr): После запуска могут установить вирус, украсть данные или полностью контролировать ваш компьютер. Файлы-заставки (.scr) часто маскируют под фото или документы.
- Скрипты (.js, .bat, .vbs): Это набор команд, который может скачать вредонос, изменить настройки системы или запустить другие программы.
- Веб-файлы (.html, .htm): Чаще всего это фишинговые страницы-подделки, которые имитируют вход в почту или банк. Все введенные данные уходят мошенникам.
- Офисные документы (.xls, .docx) и PDF: Могут содержать вредоносные макросы или скрытые ссылки на зараженные сайты. Особенно опасны файлы с макросами — .xlsm, .docm.
- Ярлыки (.lnk): Указывают на вредоносную программу и запускают ее. Никто не пересылает по почте ярлыки — это почти всегда ловушка.
Главная уловка — двойное расширение, например, счет.docx.exe. В Windows по умолчанию скрыто последнее расширение, и вы видите только счет.docx. Открывая такой файл, вы запускаете вирус.
Как защитить себя:
- Всегда смотрите на полное имя файла.
- Не открывайте вложения от незнакомцев и сомнительные файлы от знакомых (их могли взломать).
- Обращайте внимание на эмоциональное давление в письме («Срочно!», «Ваш аккаунт взломан!»).
- Используйте антивирус с почтовым фильтром, который автоматически блокирует угрозы.